Vghost:潜伏近十年的 Linux 内核漏洞,从本地提权到虚拟机逃逸风险(CVE-2026-74580)
在真实 Linux 环境中,Corvus AI 用 2 小时完成了一次高危内核漏洞发现。
随后,这套由 TencentOS 安全团队构建的漏洞研究智能体继续向前推进,最终呈现在我们面前的,是一条从问题发现、危害验证到修复检查的完整研究闭环。
2026 年,Linux 内核安全研究出现了一批久违的“重磅级”漏洞。从能够稳定完成本地提权并进一步突破容器边界的 CopyFail,到连续击穿 KVM 隔离的 ITScape 等案例,它们都在跨越操作系统最核心的安全边界:从普通权限取得 root,从受限环境进入宿主机,甚至从虚拟机突破至宿主系统。
这次被 Corvus AI 捕获的漏洞,被命名为 Vghost(CVE-2026-74580)。在真实环境中,它可以让低权限用户提升权限至 root;在特定虚拟化配置下,同一个漏洞还能够跨越虚拟机与宿主机之间的隔离边界,形成虚拟机逃逸向量。
前言
在 2017 年,构成 Vghost 的缺陷早就已经进入 Linux 主线。此后近十年间,它随着内核不断演进,进入不同发行版和真实生产环境,却始终没有被识别出来。
就在上个月,Corvus AI 刚刚公开了另一个 Linux 内核漏洞 SCTPhantom(CVE-2026-64564)。那段存在缺陷的代码从 Linux 2.6.25 时代起已经潜伏了 18 年。最终验证表明,它能够让普通用户稳定取得 root 权限,并进一步突破 Docker 容器隔离,在多个真实 Linux 发行版中完成复现。 作为与 CopyFail 处于同一级别的高危漏洞,SCTPhantom 兼具本地提权与容器逃逸能力。
从 SCTPhantom 到 Vghost,Corvus AI 的目标是持续覆盖 Linux 内核中更深层的安全边界。前者 SCTPhantom 验证了本地提权与容器逃逸能力,Vghost 则进一步推进到虚拟机与宿主机之间的隔离边界。
2026 年,KVM 领域已经连续公开 ITScape、Januscape、Zapscape 等虚拟机逃逸漏洞,覆盖 arm64 与 x86 两大主流架构。这些工作共同指向一个趋势:Linux 内核漏洞研究正在从“取得最高权限”,进一步推进到“突破系统边界”。
Vghost 是 Corvus AI 在这条路径上交出的最新结果,与 SCTPhantom 相比,这一次 Corvus AI 的研究闭环引入了腾讯混元最新的 hy4 模型,使其更深入地参与漏洞利用验证、危害评估与修复补丁检查等关键环节。
下面的视频展示了提权的过程,电脑上登录的是一个普通用户,什么特殊权限都没有;接着运行一个提权程序,这一切全自动完成,从头到尾没有人工干预。等屏幕停下来,再看一眼身份,已经变成了这台电脑权限最高的管理员(root),整个过程只用了几秒钟。
演示——Vghost:普通用户将权限提升至 root。
漏洞危害
现实世界里,我们访问的大多数网络服务都运行在虚拟机中。同一台物理机会同时承载多个租户,彼此互不影响,单台虚机出故障或被攻破也不能波及宿主机,这种隔离是多租户架构最基本的安全前提。
一台虚拟机,本来应该像一个被完全封闭的房间。但 Vghost 让房间里的数据穿过了隔离墙,直接写进宿主机的内存。因为宿主机在替虚拟机搬运数据时,用了一份没来得及更新的地址缓存,而这份旧的缓存内容可以被攻击者控制,数据被按旧记录写到了宿主机自己身上。在服务器开启了特定的虚拟化加速配置时,这种逃逸危害就有可能能发生,具体情况我们会在后文描述。
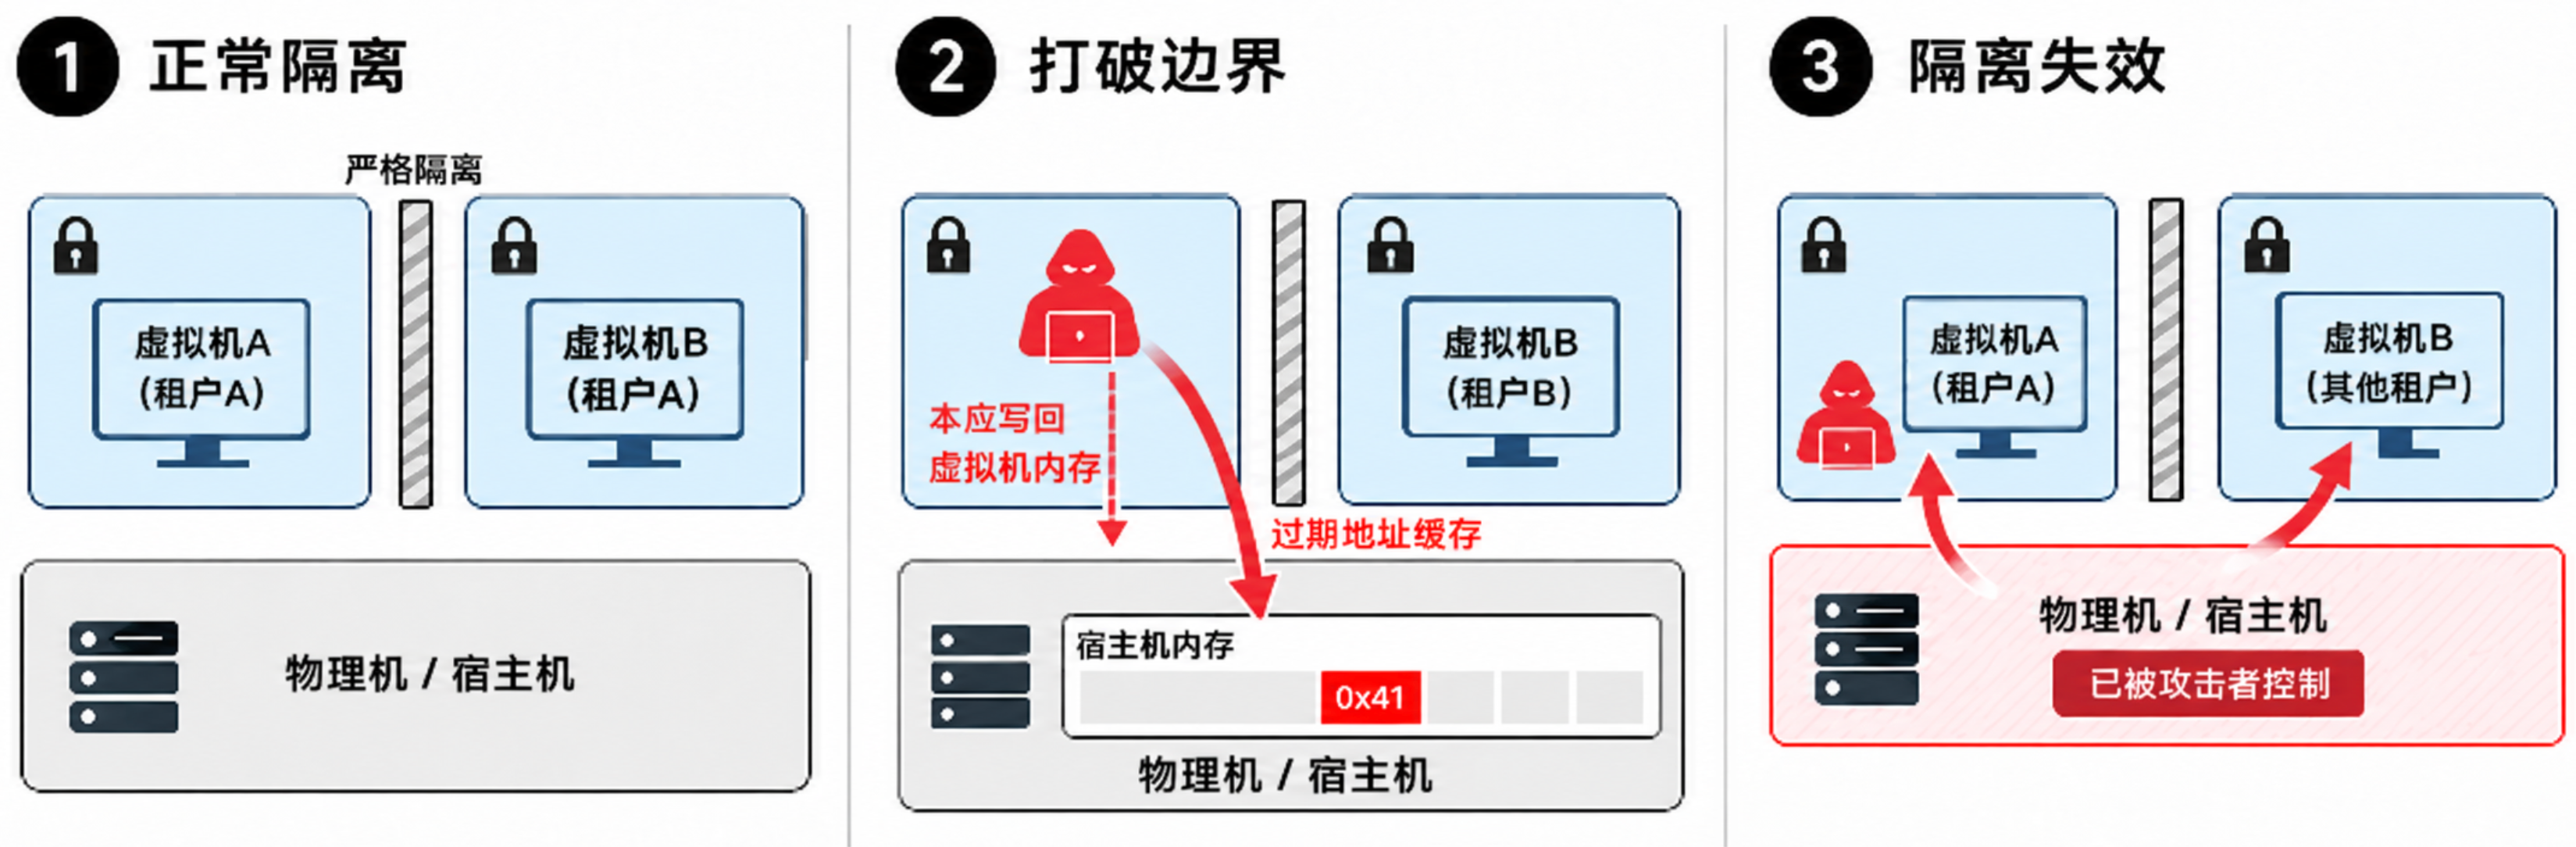
图1 虚拟化逃逸的危害
这意味着如果业务把安全寄托在虚拟机隔离上,比如企业用虚拟机进行业务隔离和AI Agent 运行不可信代码的沙箱等场景,这道被默认信任的边界就可能从内部被击穿:攻击者在一台虚拟机里站稳脚跟后,就有机会控制宿主机,进而威胁同一台宿主机上的其他业务。好比我们尝试用隔离环境分析病毒样本,病毒样本反而能控制分析师的电脑。
下面视频里展示的就是这一刻:攻击者还没有控制整台宿主机,但虚拟机和宿主机之间最关键的隔离已经被突破了。
演示——Vghost:虚拟机内 Guest 控制宿主机 RIP。
上方视频展示了左右两个终端:左边是虚拟机(Guest),攻击程序正在里面触发 vhost 漏洞;右边是宿主机,一个监控脚本正实时盯着运行这台虚拟机的宿主进程,运行完PoC 之后,可以看到右边宿主机程序运行的运行轨迹已经被虚拟机篡改了。
打破虚拟化的隔离屏障
从 AI 编程助手和 Agent 执行代码的沙箱,到企业服务器上的业务隔离,再到开发测试中的独立运行环境,虚拟机都承担着隔离作用。今天备受关注的 AI Infra,也将沙箱的安全性寄托于这些底层隔离边界。
虚拟机逃逸,打破的正是这道屏障。原本应被限制在客户机内部的攻击,由此有了向宿主系统扩展的路径。修补这样的缺口,也可能牵动大范围的系统维护:2014 年,AWS 就曾为修复一处 Xen 漏洞,在漏洞公开前,对分布于全球近10% 的EC2 基础设施进行重启才能完成安全更新。
从 2016 年以来陆续披露的逃逸漏洞,到 2026 年出现的 AI 自动化研究成果,围绕这道屏障的攻防持续演进。
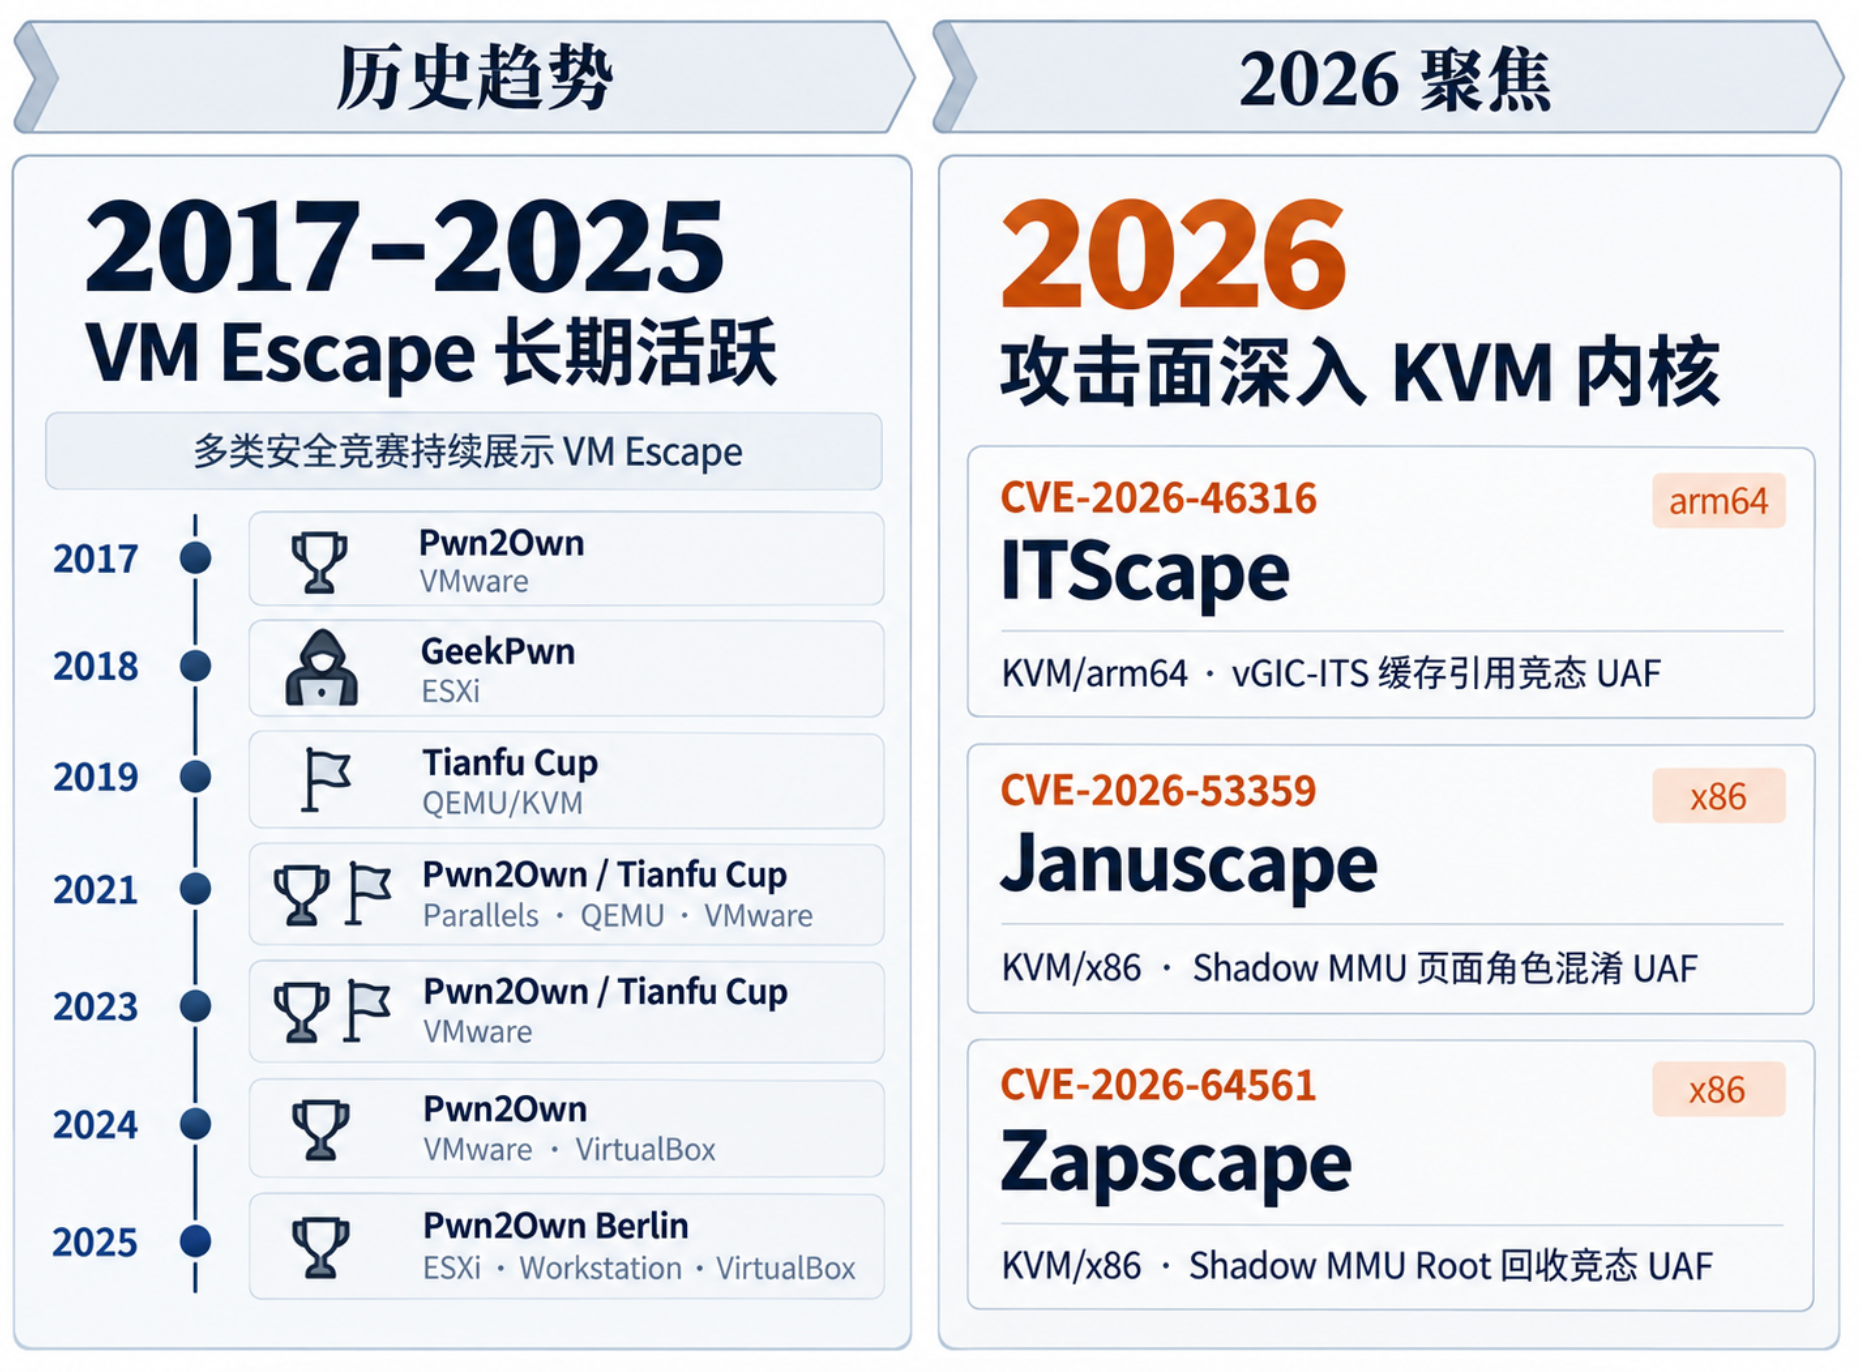
图2 2016—2026 虚拟化逃逸能力样本
而最近,TencentOS 安全团队使用其构建的 Corvus AI,在 Linux 内核的核心虚拟化组件 vhost 中,发现了一处新的潜伏近十年的缺陷:Vghost(CVE-2026-74580)。
围绕这一缺陷,团队完成了本地提权验证,并进一步确认了一条新的虚拟机逃逸向量。在指定的虚拟化配置下,客户机能够越过原有内存访问边界,向宿主 QEMU 进程内存发起越界写入。
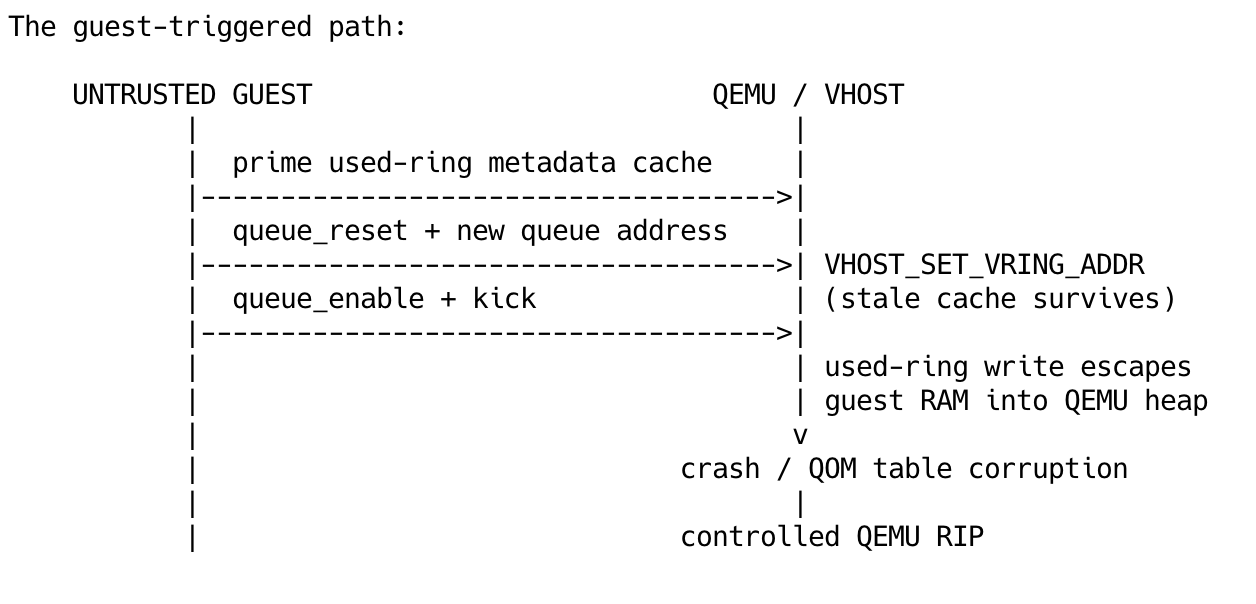
图3 逃逸向量示意图
本应留在客户机内部的写操作,实际落到了宿主进程的内存中**。**这条跨越隔离边界的路径,已在实验中得到验证(演示视频在上文已呈现)。
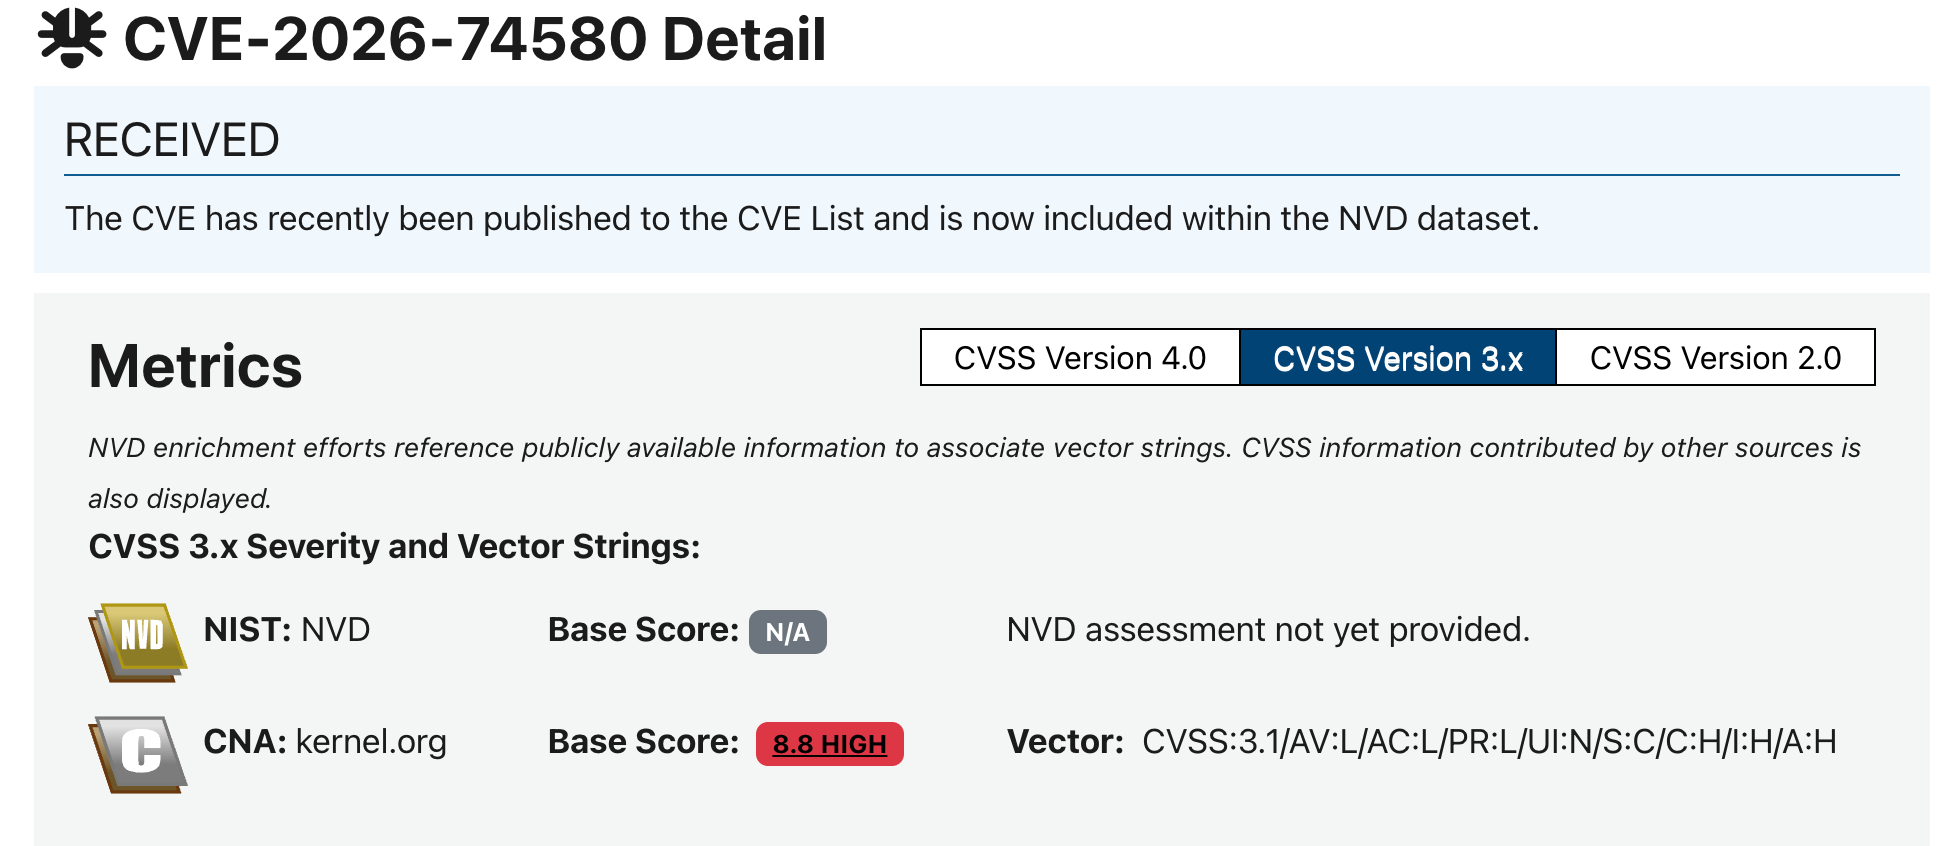
图4 CVE-2026-74580 记录
从大海捞针到精准制导
这条跨越边界的路径,起点藏在 Linux 内核复杂的代码与运行状态之中。
数千万行规模的内核源码树,承载着内存管理、进程调度、网络通信、设备驱动与虚拟化等核心功能。高危缺陷可能藏在多个组件的交互中,也可能只在一组特定的状态变化后出现。定位问题,需要同时追踪代码逻辑、权限边界与实际运行条件。
这也正是 Vghost 这类隐患能够在最核心的子系统中潜伏近十年的原因。静态扫描工具无法识别跨调用阶段的缓存失效问题,纯随机探索的模糊测试(Fuzzing)几乎无法在没有逻辑引导的情况下精确踩中多阶段特定时序;而面对庞大的系统调用与驱动交互网络,人类审计者的精力也难以覆盖所有深层路径上状态错误。
要在这样庞杂的代码深水区打破盲区,自动化工具必须从盲目试错,走向具备深层语义理解与全链路推演能力的自治形态。
AIxCC(AI Cyber Challenge) 是美国国防高级研究计划局 DARPA 于 2023 年底发起的一项大型 AI 安全挑战,比赛的目标非常直接:让 AI 在真实大型软件中自主发现漏洞、验证漏洞并生成修复补丁。比赛面向包含Linux Kernel 在内的多个真实开源项目,最终阶段的所有参赛系统共分析了超过 5400 万行代码,发现了 54 个比赛漏洞并修复其中 43 个。
而在 Linux 内核中,找到一个有效的高危漏洞的难度,一句话很难讲清楚,所以 AIxCC 的组织方把它画了出来,下面是一段视频展示。
屏幕上那团缓慢旋转的每一个光点是内核里的一个函数,点与点之间的连线是一次真实的调用。仅仅是这场比赛圈定的那部分内核代码,就有三万多个函数节点、七万多条调用关系,漏洞触发路径就隐藏在这些关系之间。而画面呈现的,还只是比赛选定的一部分内核代码。
然后,主办方把这道题交给全自治的CRS系统。参赛队伍提交的系统需要在一个三节点的 K8S 集群,8 个小时的时间限制内尝试找到漏洞并修复漏洞。在决赛的 Linux Kernel 这道题上,所有参赛系统里,只有一个系统在 8 小时内真正找到了内核漏洞。
而当时那个系统的核心开发者,现在正在参与 Corvus AI 的建设。
真实世界的系统不会停在竞赛环境。找到漏洞之后,我们还要证明它真的有现实影响,后续还要写出修复补丁,并进一步确认这个补丁确实堵住了问题,而且补丁不能改坏原有功能。
因此,Corvus AI 的评价标准是系统能否把问题发现、漏洞验证与修复检查的闭环推进下去,并在真实系统中给出可复现的结果。
混元4带来的能力演进
Corvus AI 的整体架构,我们在上一篇 SCTPhantom (链接 ) 里已经详细介绍过,此处不再展开。一个值得一提的现象是,自 SCTPhantom 公开以来,这个平时少有人深挖的组件重新回到了不少安全团队的视野。近两个月,netdev 邮件列表上围绕 SCTP 的补丁与讨论明显增多,这类深藏在冷门组件里的问题一旦被点出来,往往会带动整个社区的一轮复查。
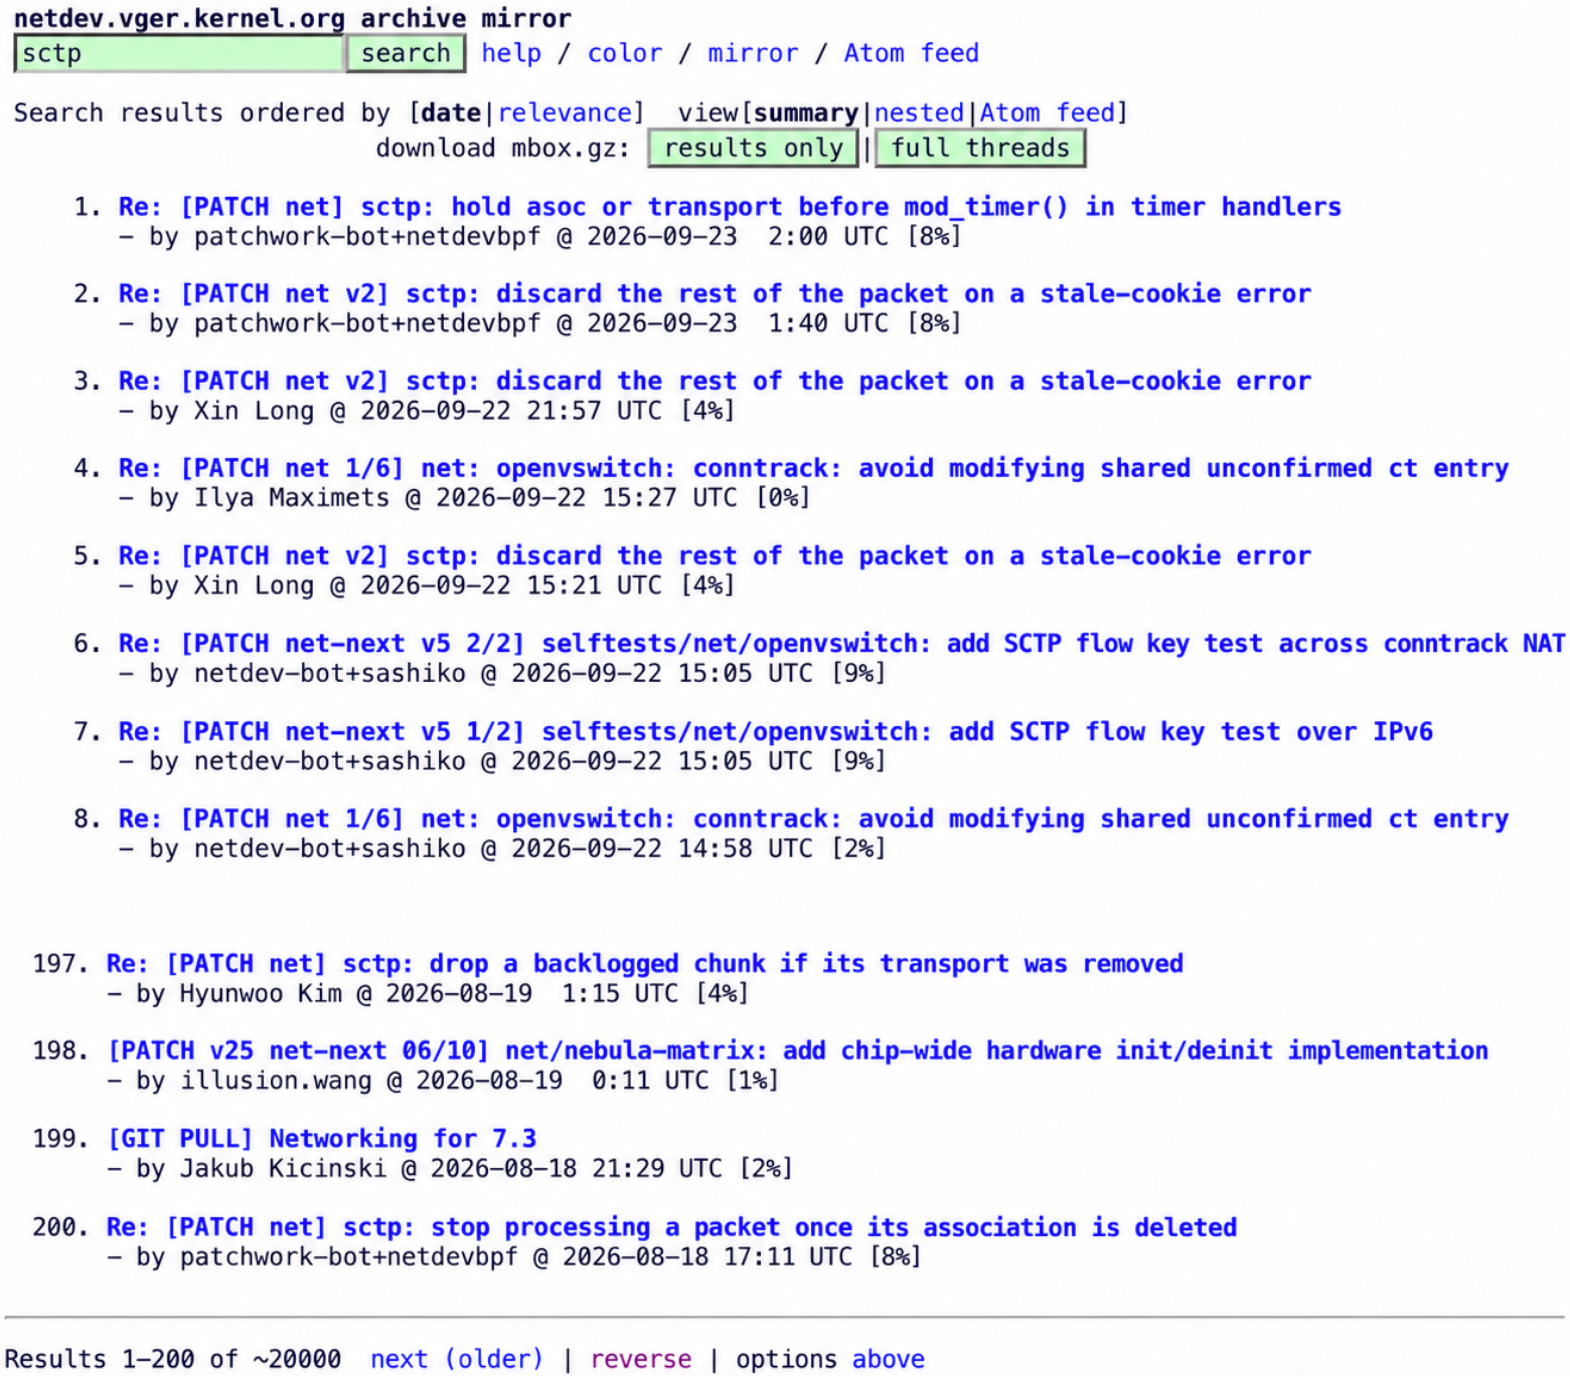
图5 Kernel 邮件列表,sctp 组件相关补丁已经有上万次交流
此次研究中,我们进一步接入了腾讯混元最新发布的 Hy4-preview。从能力评估结果看,新模型在 cyber 任务上的表现较此前版本有显著提升,并被用于漏洞利用验证与修复补丁检查。
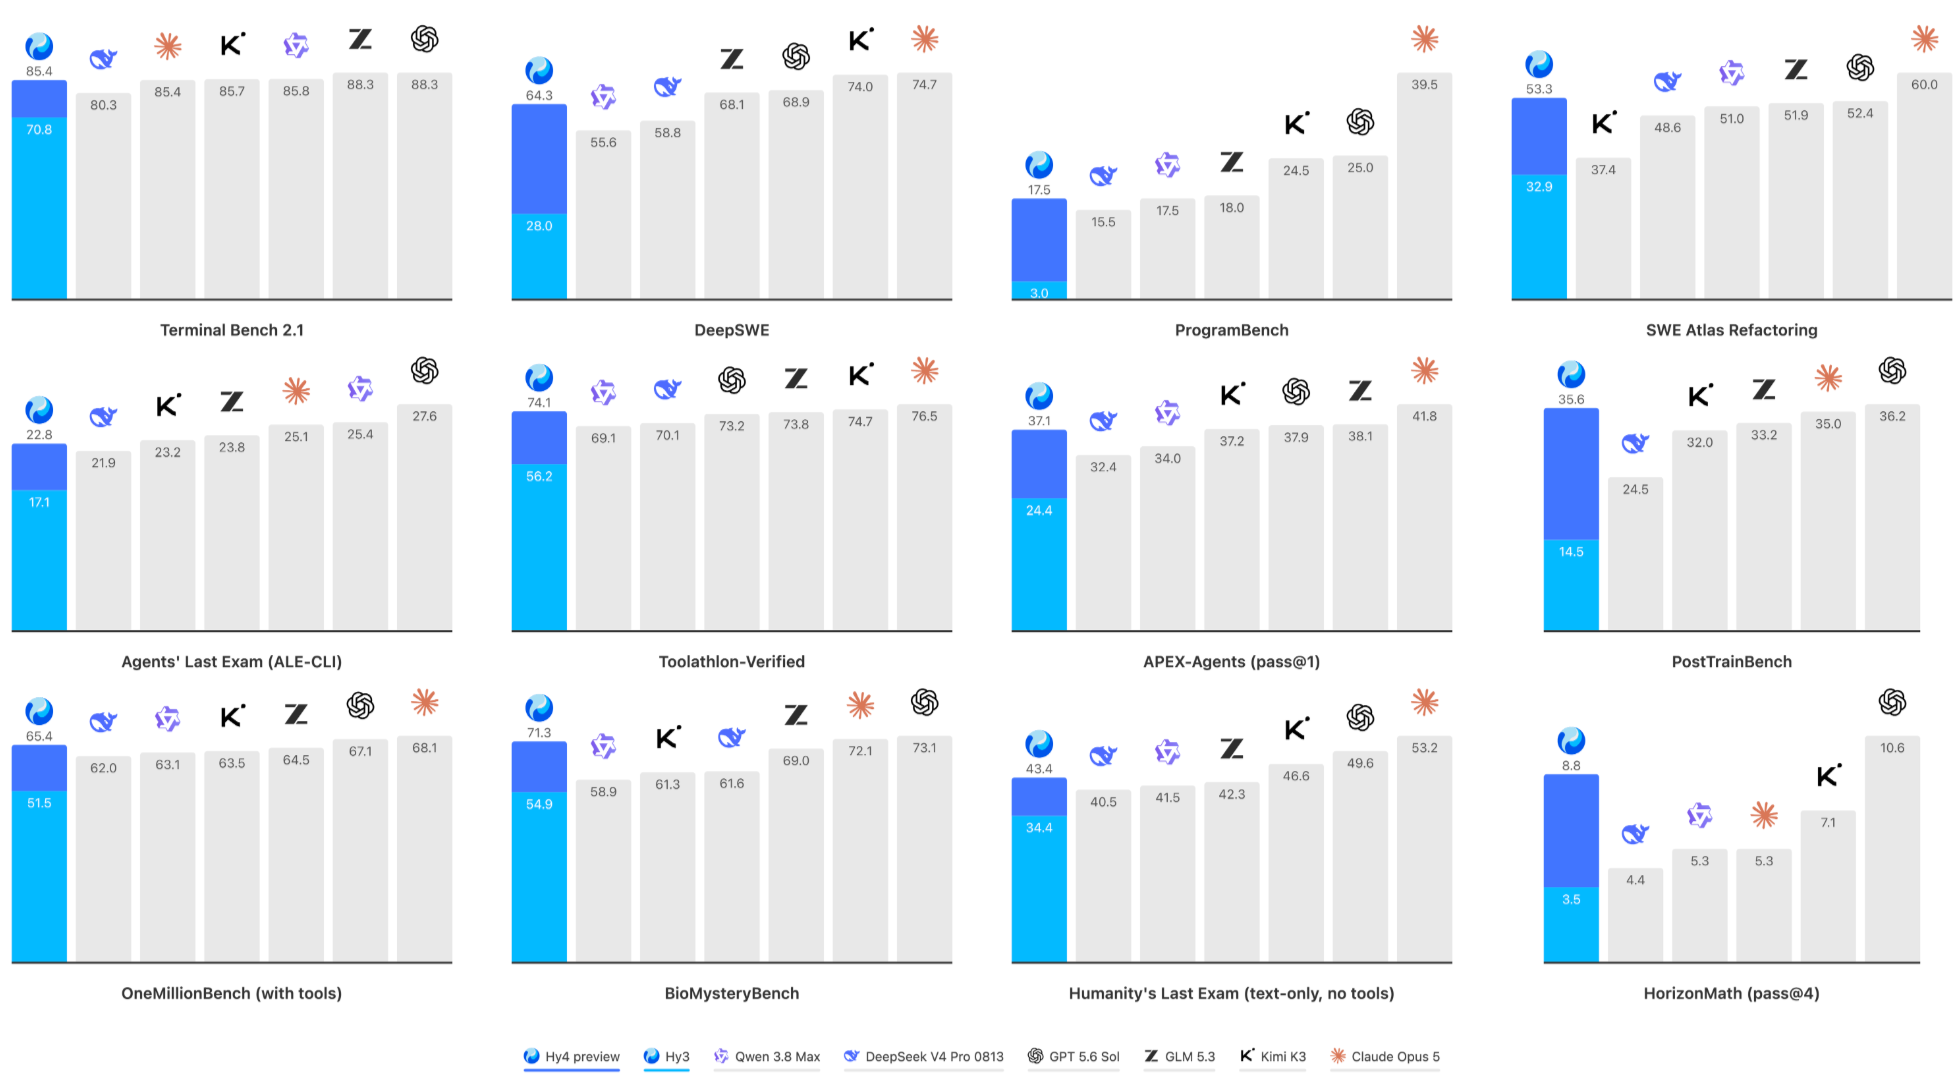
图6 Hy4-preview 模型能力评估
这两个环节分别对应漏洞研究中最关键的两个节点:漏洞是否真实,修复是否完整。Hy4-preview 的作用也被限定在这些可执行、可验证的任务结果上。
我们选取真实 Linux 发行版作为目标环境,把 Corvus AI 放进完整的漏洞研究流程中进行能力验证。结果是,在2 小时内,Corvus AI 就发现了 Vghost 漏洞,并进一步在多个主流发行版上完成复现与影响确认。随后Corvus AI 继续推进到修复阶段,对上游补丁进行分析和有效性评估,确认修复补丁能够切断漏洞触发路径,同时不破坏原有功能。
接下来,我们把 Vghost 放到了多套主流 Linux 发行版中逐一验证。
发行版验证情况
团队使用同一份通用x86-64 利用代码,在 Ubuntu、RHEL 9.8、Amazon Linux 2023, Microsoft Azure Linux、Oracle Linux 和 TencentOS Server 4 上验证了完整提权链。漏洞利用程序最终给出UID 为 0 的 root shell。
| 发行版 | 测试内核 | vhost-vsock 权限 | 验证结果 |
|---|---|---|---|
| Ubuntu 26.04 LTS | 7.0.0-28-generic | 0660 root:kvm | kvm 组用户→ root |
| RHEL 9.8 | 5.14.0-687.5.3.el9_8.x86_64 | 0666 root:kvm | 普通用户 → root |
| Amazon Linux 2023.12 | 6.1.180-225.360 | 0666 root:kvm | 普通用户 → root |
| Microsoft Azure Linux 3.0 | 6.6.150.1-1.azl3 | 0666 root:kvm | 普通用户 → root |
| Oracle Linux 10.2 | 6.12.0-204.92.4.2.el10uek | 0666 root:kvm | 普通用户 → root |
| TencentOS Server 4 | 6.6.119-49.24.tl4 | 0666 root:kvm | 普通用户 → root |
修复与缓解措施
Corvus AI 始终坚持负责任的漏洞披露原则,积极携手上游社区推动协同修复。
针对该漏洞,上游主线修复提交 de845981da67 已正式合并。官方 CVE 记录列出的首批修复基线版本包括:5.10.265、5.15.216、6.1.183、6.6.152、6.12.104、6.18.45、7.1.9 和 7.2。相关受影响内核(4.11 <= Linux Kernel < 7.1.9)均需升级至对应安全版本。
环境排查建议
系统管理员可通过以下步骤快速排查环境暴露面:
- 内核版本与配置排查:执行
uname -r检查内核版本是否处于受影响区间。通过/boot/config-$(uname -r)检查是否启用了CONFIG_VHOST=y或m; - 虚拟机逃逸条件排查:在启用了 vhost 的宿主机上检查虚拟机 QEMU 启动参数。仅当同时满足以下三项配置时才存在虚拟机逃逸风险:网卡使用 TAP + 内核 vhost 后端(
vhost=on)、配置了虚拟 IOMMU(-device intel-iommu)且对应 virtio 设备开启了iommu_platform=on(注:腾讯云 CVM 经全面排查不存在虚拟机逃逸风险)。
基础设施运维建议
彻底消除风险需升级至包含修复补丁的内核并重启。在完成内核滚动升级前,建议收敛宿主机虚拟化设备权限以降低本地提权风险:
- 收紧字符设备访问权限:通过 udev 规则将
/dev/vhost-net与/dev/vhost-vsock权限严格限制为0660 root:kvm,仅对可信的虚拟化守护进程开放; - 限制容器设备透传:在容器运行时中明确禁止向非可信容器映射相关 vhost 字符设备;
- 注意缓解边界:权限修改仅对后续的
open()系统调用生效,此前已持有设备文件描述符的运行进程不受影响;针对虚拟机逃逸场景暂无可用的临时缓解措施,建议优先升级内核。
如需了解完整的受影响内核列表、详细排查步骤及 TencentOS Server 官方安全补丁更新指引,可参考 TencentOS 官方公告。
结语 - 从一次发现到持续交付能力
潜伏近十年的 Vghost,再次说明复杂状态和跨组件交互中仍然存在难以触达的区域。
Corvus AI 的价值,需要由实际结果来检验。仅过去一个月,Corvus AI 发现的漏洞中就已有 5 个通过上游披露流程,并正式分配 CVE;Linux 内核部分,还有上百个候选漏洞正以合规方式陆续进入披露流程。本月的 Vghost 与上月公开的 SCTPhantom,作为典型案例,让我们看到 Corvus AI 能够稳定地在真实 Linux 内核中跑通"发现漏洞—验证危害—检查修复"的完整闭环。
对 TencentOS 安全团队而言,Corvus AI 的工程价值,也将继续通过可复现的漏洞成果、上游修复与真实发行版验证来证明。
我们将持续公开一系列具备现实系统影响力的内核安全案例分析,敬请期待。
本案例由科维斯AI(Corvus AI)跑通完整漏洞研究流程,其中修复补丁检查与漏洞利用验证由 Hy4-preview 提供模型能力。
科维斯AI(Corvus AI)是由 TencentOS 安全团队构建的 Linux 发行版漏洞研究智能体。面向真实复杂的内核安全场景,系统依托多Agent 协同架构与 Harness 深度优化,实现了从漏洞挖掘、根因分析、稳定利用构建、跨环境验证到补丁开发的全链路自动化研究。Corvus AI 始终坚持负责任的漏洞披露原则,积极携手上游社区推动协同修复,致力于从源头提升开源 Linux 发行版生态的整体安全水位。
腾讯朱雀实验室
作者